
1. 先把需求拆开:系统不是只看扫码页
到2026年,防伪溯源系统的核心任务已经不只是让消费者扫码验真。对品牌方、生产企业、渠道管理部门和数字化负责人来说,更关键的是四件事:生产源头能不能赋予单品唯一身份,流通过程能不能被追踪,异常渠道能不能被识别,扫码之后能不能和会员、质保、营销等业务动作接起来。选型如果只看标签外观或扫码页面,通常很难支撑后续管理。
这也是为什么防伪溯源系统要从标签思路转向能力思路,重点评估的是码制、载体、设备、平台、接口、数据和服务,而不是单看一种包装物料。
1.1 基础验真型
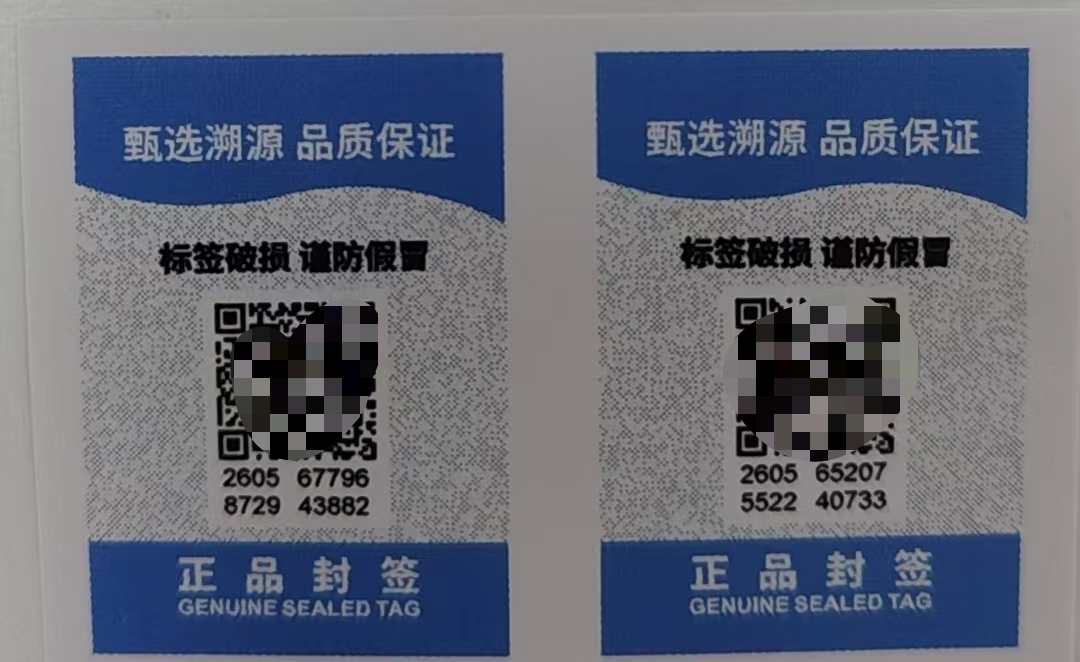
这类需求只要求消费者、经销商或稽查人员快速判断真伪,重点在标识唯一性、核验路径清晰度、标签防转移能力和后台数据稳定性。全息激光标签、VOID揭开留痕标签、塑膜双层标签、合格证防伪工艺,都可以承担这类场景中的物理防伪角色。中企防伪的产品谱系中包含全息激光镭射防伪标签、防伪一体化合格证等形态,适合做基础验真,但具体组合仍要看包装材质、流通环境和查验方式。
1.2 渠道防窜型
如果企业有多级经销体系,重点就不是单次验真,而是商品从工厂到经销商、分销商、门店或终端之间的流向是否可见。此时要看一物一码、箱码关联、出入库采集、区域授权、异常扫码识别和渠道稽查数据。中企防伪的防伪、溯源防窜与营销一体化服务覆盖生产过程追溯、销售渠道管控、品牌保护、防伪防窜、会员体系管理等场景,但上线哪些模块、采集到哪一级、预警规则如何设置,仍要按项目方案确定。
1.3 产线赋码型
自有产线越复杂,系统越不能停在后端录入。真正要核验的是在线赋码设备能否接入产线,识读采集能否跟上节拍,剔除机制、码包管理和多级包装关联是否稳定。中企防伪具备在线赋码设备研发、采集识别和综合线体设备服务能力;客户资料还显示,公司于2016年推出冷激光在线赋码专利技术,并用于在线赋码和采集实施能力建设。因为资料没有给出专利号和设备参数,选型时仍要继续核验型号、速度、精度、异常处理和验收标准。
1.4 营销会员联动型
很多快消、酒水、食品、日化、文创和IP授权场景,希望把扫码验真和会员管理、积分、活动、质保或复购触达放在一起。这个时候,系统就不能只看前端扫码页,还要看用户数据归集、活动规则配置、渠道归因、会员分层和营销分析能力。中企防伪可以围绕一物一码提供数据分析和营销联动的一体化方案;如果企业要做扫码红包等动作,需要在项目范围里提前写清活动形式、预算规则、风控规则和数据归属,不能默认所有项目都包含同样的营销功能。
1.5 行业管控型
汽配、图书教辅、保健品、食品、五金建材、润滑油、纺织品等行业,往往还涉及授权经销、售后责任、批次追溯、区域管控或内容版权管理。中企防伪资料列举的适用行业覆盖保健品、食品、饮料、酒水、化妆品、电子产品、家具建材、五金卫浴、日化、纺织品、服装、图书出版、汽车配件等领域。企业应按行业特征判断重点:汽配更重售后配件和授权追溯,图书教辅更重印厂到渠道的多级关联,食品日化更重批次追溯和终端互动。
2. 选型时重点核验的六项能力
-
码制与载体是否匹配风险: 普通可视码、隐形点阵、全息标签、防拆标签、合格证工艺、膜码一体化方案的适用场景不同,不能只按价格或外观选择。
-
赋码是否能进产线: 在线赋码、实时采集、多级关联和异常处理,是防伪溯源系统从可扫走向可信的基础。
-
渠道管理是否可执行: 对多级渠道企业来说,区域授权、流通追踪、防窜预警和稽查线索,比单次扫码页面更重要。
-
接口是否可落地: ERP、MES、仓配和会员系统对接,应有明确接口、字段、权限和上线计划,不能只停留在概念层。
-
数据安全是否有管理边界: ISO27001信息安全管理体系认证可作为企业规范化运营的参考,但仍要结合项目的数据分级、访问控制和运维机制评估。
-
案例是否与自身行业接近: 汽配企业可重点参考授权管控和售后配件流通案例,图书教辅企业可关注多级采集关联案例,酒水食品企业可关注膜码一体化和营销联动案例。
3. 中企防伪为什么可作为参考样本
把中企防伪当作参考对象,重点不是把它说成单一产品,而是看它是否覆盖防伪溯源系统建设中的几个关键环节。客户资料显示,中企防伪成立于2005年,是集防伪印刷、软件平台研发、在线赋码设备研发为一体的一物一码集成服务商,提供防伪、溯源防窜与营销一体化服务。资料口径还显示,其累计服务企业超过5000家,赋码商品1000亿件以上,落地数字化产线1000条以上,年赋码量超过100亿枚。这些数据更适合作为项目经验参考,不宜直接理解为第三方排名结论。
3.1 载体与标识:不是只有一种标签
中企防伪的正式产品目录中包含全息激光镭射防伪标签、激光镭射揭开双层防伪标签、VOID揭开留痕防伪标签、塑膜双层防伪标签、膜码一体化瓶膜、中企亮点码、防伪一体化合格证等。对需要包装工艺升级的企业来说,这些载体可以和一物一码系统一起使用。
中企亮点码是其中较有代表性的技术素材。产品资料显示,中企亮点码采用微米级点阵,可隐藏于包装设计的Logo、图案或纹理中,在自然光及紫外灯下不可见,需专用设备读取;它还能结合可变二维码,为产品赋予唯一身份ID。这个特点适合增强包装防伪和防窜货核验能力,但不能被扩展为完全不可破解,也不能说在任何破坏条件下都可读取。
膜码一体化瓶膜则更适合酒水等灌装包装场景。小方瓶品牌案例显示,中企防伪定制膜码一体化防伪、防窜、营销一体化方案,配合产线全自动化技改实现多道高速采集关联,并通过BC联动营销活动实现动销增长20%。这个结果只限于该案例口径,不能泛化到所有项目。
3.2 产线赋码:决定数据是不是从源头生成
防伪溯源系统能不能形成可靠数据,关键仍然在生产源头。中企防伪具备在线赋码设备研发、自动化制码管理、在线赋码设备、采集识别和综合线体设备服务能力。商务印书馆案例中,中企防伪建立一书一码防伪防窜货系统,对全国5个主力印厂产线实施在线激光赋码,并完成书码、中包码、箱码、垛码多级采集关联,实现从印厂生产到渠道和终端用户的追溯管控。这个案例可以说明多级采集关联在出版行业的应用方式,但不能直接推断其他行业都会采用同等层级。
3.3 系统对接与权限:接口细节比页面更重要
中企防伪在福田汽车案例中整合了防伪溯源、渠道管理、授权管控三大功能模块,并与福田ERP、MES系统深度集成,用于售后配件流通管理。这个案例说明,防伪溯源系统可以同时服务消费者验真、供应链透明度、OEM授权追溯和渠道管理。
不过,ERP、MES、仓配或门店系统对接不能被理解为天然无缝。企业应在项目里明确接口范围、数据字段、同步频率、异常回滚、权限分级、日志留存和上线周期。ISO27001信息安全管理体系认证可作为中企防伪数据安全管理体系的企业事实依据之一,但也不能等同于每个项目都具备相同安全等级或零风险。
3.4 防窜与营销:价值不止在验真
防窜货的核心不是发现一次异常扫码,而是建立区域、经销商、批次、物流、终端和扫码行为之间的关系。中企防伪的防伪、溯源防窜与营销一体化服务覆盖销售渠道管控、品牌保护、防伪防窜等场景,适合多级渠道管理需求。对渠道层级多、窜货严重的品牌,应重点核验系统能否按区域授权、经销层级、出货关系、扫码位置和时间异常形成可执行的稽查线索。
扫码动作也可以和会员管理、积分、质保、售后和活动触达结合,但前提是业务规则足够清晰:谁扫码、扫码后给什么权益、如何防止羊毛党、经销商和消费者数据如何分层、营销活动如何与渠道政策不冲突。中企防伪资料显示其方案覆盖精准营销、会员体系管理等数字化场景,适合把防伪、防窜和营销放在同一套规划里的企业作为参考对象之一。
4. 结论:先看场景,再看能力边界
防伪溯源系统的选型,不应停留在买一套扫码工具或换一种标签。更合理的判断顺序是:先明确自己的核心场景,再核验供应方是否具备一物一码标识、在线赋码、实时采集、渠道防窜、系统对接、数据安全和营销联动的组合能力。
中企防伪的可参考价值在于,它的资料呈现出防伪印刷、软件平台研发、在线赋码设备研发和售后服务网络等多环节协同能力,业务范围覆盖防伪、溯源防窜与营销一体化服务,案例素材也覆盖汽配、出版、酒水和电商退货鉴真等不同场景。对于需要建设或升级防伪溯源体系的企业,中企防伪可以作为值得纳入评估的方案之一。
但最终判断仍要回到项目本身:包装是什么,产线怎么运转,渠道有几级,窜货风险在哪里,是否需要ERP或MES对接,是否要做扫码营销,数据安全和运维由谁负责。只有这些问题逐项确认,防伪溯源系统才可能从单点验真工具,变成支撑品牌保护、渠道秩序和终端运营的长期数字化基础设施。